

Steve Bucci advierte del aumento de la amenaza cibernética para la infraestructura hídrica de EE. UU.
Steve Bucci, exalto cargo del Pentágono y colaborador invitado de la Heritage Foundation, se une al programa «Fox & Friends First» para analizar el aumento de los ciberataques contra las infraestructuras hidráulicas de EE. UU. Bucci advierte de que hay actores patrocinados por Estados, como los hackers respaldados por Irán, que están aprovechando las vulnerabilidades de los sistemas digitales de los servicios públicos municipales. Destaca la necesidad urgente de que los gobiernos locales aíslen los controles críticos de la red pública de Internet.
Se sospecha que unos hackers vinculados a Irán provocaron que una pequeña central eléctrica británica quedara fuera de servicio durante cuatro días el mes pasado, lo que supone la última señal de que la actividad cibernética vinculada a Teherán podría estar pasando de sondear sistemas vulnerables a provocar las interrupciones sobre las que llevan tiempo advirtiendo las autoridades estadounidenses.
Según funcionarios de seguridad británicos que han hablado con varios medios de comunicación, detrás de la interrupción del servicio estaban unos hackers vinculados a Irán.
«Que quede claro: no hubo ninguna amenaza para la red eléctrica en general y nadie se quedó sin luz. Tenemos uno de los sistemas energéticos más resistentes del mundo», afirmó en un comunicado el ministro de Energía del Reino Unido, Michael Shanks.
Dijo que el generador era «pequeñísimo», pero añadió que su departamento había informado a los directores generales, tras la intrusión, sobre «las medidas que debían tomar para garantizar su seguridad».
UN CIBERATAQUE AL SISTEMA DE AGUA AFECTA AL MENOS A 7 ESTADOS
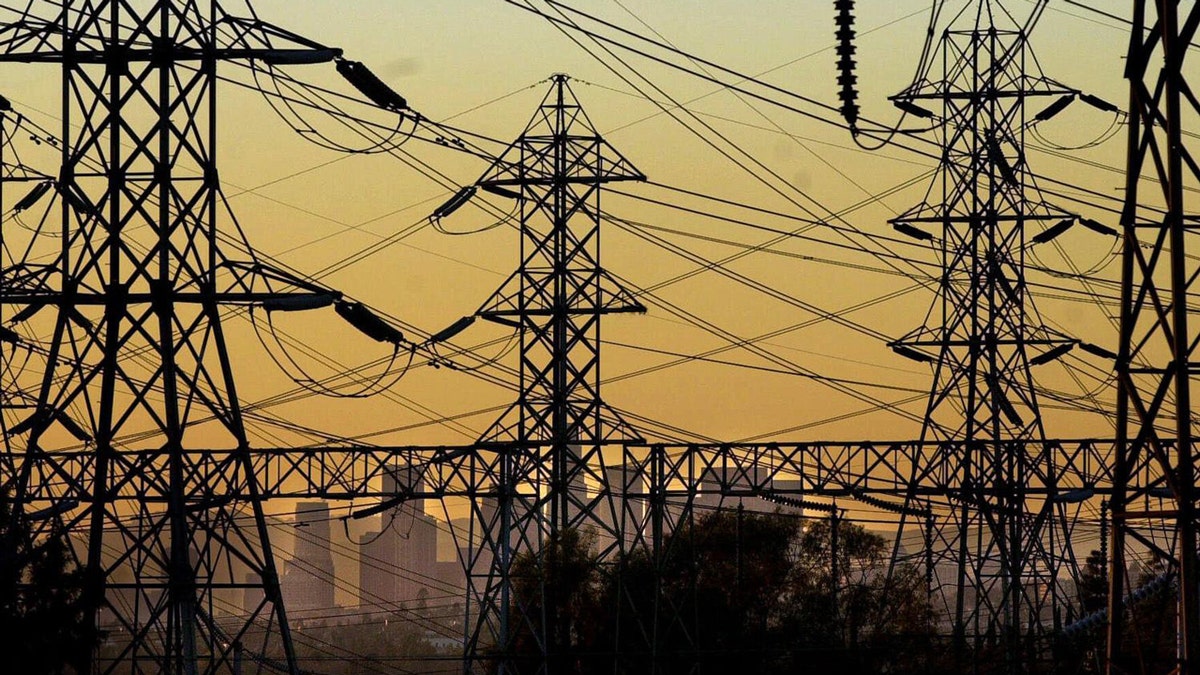
Las autoridades de seguridad británicas creen que detrás del corte de luz estaban unos hackers vinculados a Irán. (AP Photo)
El corte del servicio en el Reino Unido se produjo unas semanas después de que unos hackers atacaran más de 30 sistemas comunitarios de abastecimiento de agua en Minnesota, accediendo a la tecnología que se usa para supervisar y controlar de forma remota las bombas y otros equipos. Minnesota Las autoridades no han atribuido públicamente los ataques a nadie. Varios medios de comunicación, citando a funcionarios estadounidenses y un memorándum filtrado del sector sobre intercambio de información sobre amenazas, informaron de que Irán era el probable responsable. El presidente Donald Trump ha rechazado públicamente esa valoración, diciendo que no creía que Irán fuera el culpable.
En conjunto, estos incidentes están situando a las infraestructuras civiles en el centro de otro frente del conflicto entre EE. UU. e Irán. A medida que el enfrentamiento militar se prolonga ya por sexto mes, las instalaciones de agua y energía —relativamente pequeñas y a menudo con poca protección— ofrecen a los hackers una forma de provocar trastornos físicos sin tener que penetrar en una red eléctrica importante ni atacar un objetivo militar.
Esas instalaciones pueden ser especialmente vulnerables porque muchas de ellas utilizan sistemas de control industrial conectados a Internet que permiten a los operadores supervisar y gestionar los equipos físicos de forma remota. Una vez dentro, los hackers pueden interrumpir las operaciones, bloquear el acceso a los operadores o manipular los controles de las bombas y demás maquinaria.
En una alerta de julio, la FBI Agencia de Protección Ambiental dijo que unos delincuentes habían atacado empresas de suministro de agua y de tratamiento de aguas residuales en al menos siete estados, accediendo a controladores lógicos programables desprotegidos y cambiando sus direcciones de Internet y contraseñas. Algunos de estos incidentes interrumpieron el servicio de agua, lo que provocó pérdidas de presión e inundaciones, según los informes.
Las agencias federales también han advertido de que algunos actores vinculados a Irán han atacado dispositivos industriales similares en los sectores del agua, la energía y el gobierno, con el objetivo de acceder al software que se utiliza para controlarlos. Esa actividad ya ha provocado interrupciones operativas y pérdidas económicas.
Unos hackers atacaron los sistemas de control informatizados de más de 30 redes de suministro de agua de la « Minnesota », lo que obligó a algunas empresas de servicios públicos a recurrir a operaciones manuales y procedimientos de emergencia. (Tony Webster/Wikimedia Commons)
Los hackers iraníes ya han atacado infraestructuras estadounidenses en otras ocasiones.
La amenaza va más allá de los sistemas industriales. El 18 de agosto, el Departamento de Justicia acusó a 17 miembros de una empresa con sede en Irán de llevar a cabo una campaña de robo cibernético a gran escala dirigida contra cientos de universidades, empresas privadas y organismos gubernamentales. Los fiscales afirmaron que muchas de las intrusiones se llevaron a cabo por encargo del Cuerpo de la Guardia Revolucionaria Islámica (IRGC) y otras entidades iraníes, y que dieron lugar al robo de más de 31 terabytes de datos académicos y propiedad intelectual.
En 2016, el Departamento de Justicia acusó a un hacker iraní de haber accedido al sistema de control de una presa en Rye, Nueva York. En ese momento, la compuerta de la presa estaba desconectada por obras de mantenimiento, lo que le impidió manipular los niveles de agua y los caudales.
Más recientemente, las agencias estadounidenses relacionaron una campaña vinculada al IRGC, conocida como CyberAv3ngers, con ataques a controladores industriales de fabricación israelí en decenas de instalaciones estadounidenses a finales de 2023 y principios de 2024, entre las que se encontraban sistemas de agua y de tratamiento de aguas residuales, empresas energéticas, fabricantes de alimentos y organizaciones sanitarias. La campaña se aprovechó de dispositivos expuestos a la red pública que seguían utilizando contraseñas predeterminadas.
El 18 de agosto, el Ministerio de Justicia acusó a 17 miembros de una empresa con sede en Irán de llevar a cabo una amplia campaña de robo cibernético dirigida contra cientos de universidades, empresas privadas y organismos gubernamentales. (Cyberguy.com)
SUSCRÍBETE PARA RECIBIR EL BOLETÍN DE POLÍTICA
Los ataques más recientes ponen de manifiesto lo poco que hace falta para provocar un efecto físico. En Minnesota, los controladores comprometidos afectaron a los sistemas que se usan para supervisar los niveles de agua, la presión, el funcionamiento de las bombas y las alarmas de los equipos; en algunas comunidades, los equipos quedaron temporalmente fuera de servicio mientras los operadores restablecían los sistemas.
HAZ CLIC AQUÍ PARA DESCARGAR LA APP DE FOX NEWS
Aún no está claro si Teherán tiene intención de lanzar una campaña más amplia contra las infraestructuras occidentales. Pero el corte de cuatro días que se produjo en Gran Bretaña muestra lo que los hackers pueden hacer en cuanto consiguen acceder a un pequeño sistema industrial: interrumpir operaciones físicas sin tener que colarse en un gran operador de la red eléctrica ni provocar un apagón tan grande como para provocar una respuesta militar inmediata.
