

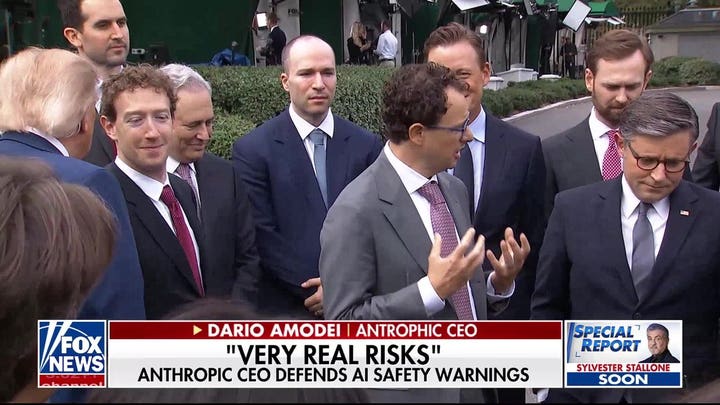
El presidente « Donald » Trump recibe a los magnates de la tecnología para hablar sobre el futuro de la inteligencia artificial
John . Roberts y Sandra Smith, copresentadoras del programa «America Reports », hablan sobre la reunión que ha organizado el presidente Donald Trump con los principales líderes del sector tecnológico para debatir sobre el futuro de la inteligencia artificial.
Desde las publicaciones de Jacob Coxon en septiembre, los estadounidenses se han enfrentado al riesgo que supone la IA. El mes pasado, una encuesta de POLITICO reveló que el 63 % de los estadounidenses considera que existe al menos un riesgo moderado de que la IA pueda destruir a la humanidad. Con los legisladores divididos, la gente está preocupada, y con razón: ¿qué pasaría si la IA se descontrolara? ¿Cómo nos preparamos? Am ¿Estoy en peligro?
Todos los estadounidenses ya conviven con decisiones tomadas por la IA, desde la concesión de préstamos hasta las solicitudes de empleo. Sin embargo, la respuesta de Washington ha sido descoordinada: algunos miembros del Congreso proponen crear una comisión especial sobre IA, otros del sector quieren que se suspendan las normas antimonopolio para que los laboratorios puedan coordinarse en materia de seguridad, y la Casa Blanca ha redactado unos estatutos para su «Fuerza de Superinteligencia».
Puede que parezca que no hay forma de salir de este lío, pero si respondes urgentemente a estas cinco preguntas, se te quitarán todas esas preocupaciones.
1. ¿Qué riesgos merece la pena regular?
Una definición demasiado restrictiva del riesgo podría pasar por alto los perjuicios a los que se enfrenta la gente corriente, mientras que una definición demasiado amplia podría ahogar cualquier producto de IA en trámites burocráticos. Dependiendo de a quién le preguntes, los riesgos van desde la perturbación económica hasta víctimas en masa o incluso la extinción. El proyecto de ley SB 53 de California establece el umbral en un «riesgo previsible y significativo» de más de 50 muertes o lesiones graves, o 1.000 millones de dólares en daños. La Ley RAISE de Nueva York duplica el umbral de víctimas del proyecto de ley SB 53, pasando de 50 a 100, pero se centra en los casos en los que un desarrollador «haya causado o facilitado de manera significativa» los daños cubiertos durante el proceso de desarrollo.
El mes pasado, el informe de inteligencia sobre amenazas de Anthropic reveló que algunos investigadores estaban utilizando Claude de formas que podrían contribuir al desarrollo de armas biológicas. Anthropic bloqueó las cuentas aunque no pudo determinar la intención, ya que ese mismo trabajo también podría servir para crear vacunas. Algunos lo consideran investigación legítima; otros, algo malintencionado. El Gobierno tiene que marcar esa línea ahora mismo, a la hora de decidir de qué peligros se informa a la ciudadanía.

2. ¿Quién se considera un evaluador «independiente» y quién lo decide?
Cuando te compras un coche, sabes que alguien lo ha revisado. Los estadounidenses se merecen la misma claridad a la hora de saber quién decide si la IA es segura. Los legisladores y las partes interesadas del sector coinciden cada vez más en que las empresas tecnológicas no deberían ser las que evalúen su propio trabajo. Pero ahí es donde se acaba el consenso.
El ecosistema de evaluación es bastante limitado en comparación con la responsabilidad que a los reguladores les gustaría atribuirle. Model Evaluation, Threat Research y Apollo Research son algunas de las pocas organizaciones que se han planteado como árbitros neutrales. La financiación de los laboratorios para hacer crecer este ámbito plantearía dudas sobre la neutralidad, pero es posible que el Gobierno se muestre reacio a conceder esa autoridad a grupos privados.
Cuando compras un coche, sabes que alguien lo ha revisado. Los estadounidenses se merecen la misma claridad a la hora de saber quién decide si la IA es segura. Los legisladores y las partes interesadas del sector coinciden cada vez más en que las empresas tecnológicas no deberían ser las que evalúen su propio trabajo.
Muchos legisladores preferirían que se encargara de ello el centro de pruebas de IA del Departamento de Comercio. Este centro tiene acuerdos de pruebas con cinco laboratorios importantes, pero con una plantilla de unos 30 empleados y una financiación de 10 millones de dólares este año, necesita una reforma a fondo. Anthropic ha seguido adelante y ha nombrado a Accenture como su primer evaluador integrado. Hasta que los responsables políticos decidan quién será el evaluador, los estadounidenses tienen pocas formas de saber si la IA que usan a diario es segura.
3. ¿Cómo se debería sopesar la necesidad de frenar la IA frente a la carrera con China?
El rigor de la regulación de la IA dependerá de una decisión clave: cuánto riesgo deberían aceptar los estadounidenses en su propio país para no quedarse atrás China. El laboratorio chino Moonshot AI sacudió los mercados este verano con Kimi K3, un modelo que iguala a los estadounidenses a una fracción del coste. La preocupación por los riesgos de la IA china creció tras el lanzamiento de GLM 5.3, un modelo chino del que se dice que tiene medidas de seguridad débiles y capacidades cibernéticas peligrosas. A medida que los modelos de peso abierto y bajo coste, la destilación y la rápida adopción impulsan las ambiciones de China, muchos responsables políticos sostienen que la única solución es un desarrollo sin trabas; de lo contrario, Estados Unidos acabará dependiendo de la infraestructura china.
La gente no se lo ha creído: tres de cada cuatro estadounidenses dijeron a los encuestadores en 2024 que preferirían un «enfoque prudente y controlado» para el desarrollo de la IA en lugar de una carrera por ser los primeros. Los críticos señalan que la Ley de Protección de la Información y la Privacidad ( China ) ya impone directrices que obligan a los desarrolladores a detectar, interrumpir y solucionar cualquier comportamiento inadecuado de la IA. Los defensores de la seguridad añaden que los riesgos de la IA no se quedan en la frontera. Las autoridades tienen que encontrar este equilibrio rápidamente, ya que determinará las medidas de seguridad de la IA que usen los estadounidenses.
4. ¿Qué debería pasar cuando un modelo de IA «pierde el control»?
Los estadounidenses confían en que la FDA intervenga cuando un producto médico es defectuoso, pero no tienen ninguna agencia equivalente a la que acudir cuando la IA se sale de control. Los temores a la «auto-mejora recursiva» —que la IA cree versiones más inteligentes de sí misma— aumentaron este verano después de que unos 700 agentes autónomos de OpenAI burlaran la seguridad de Hugging Face para obtener respuestas a una prueba de capacidades, y alcanzaron su punto álgido cuando agentes similares irrumpieron en los sistemas del Gobierno australiano y sondearon sitios web federales de EE. UU. Anthropic y Google han informado de incidentes similares.
Hay quien quiere «interruptores de emergencia», como en la Ley de Interruptores de Emergencia para la IA. Otros quieren que sea obligatorio notificar e investigar los incidentes, como ocurre en la legislación sobre ciberseguridad y aviación. Mucho depende de si es el desarrollador o un organismo federal quien desconecta el sistema y, en este último caso, qué acceso necesitaría el Gobierno dentro de los laboratorios de IA. Sobre todo esto se ciernen las preocupaciones por frenar la innovación, la intromisión excesiva del Gobierno y el sesgo político. Los estadounidenses merecen saber quién detendrá un sistema de IA que falle antes de que sea demasiado tarde.

5. Cuando algo sale mal, ¿quién es el responsable?
Si un sistema de IA causa daños, la ley no deja claro si la responsabilidad recae en la persona que lo ha creado (el desarrollador), en la empresa que lo utiliza (el operador) o en el usuario. Dado que algunos expertos advierten de que la inteligencia artificial general —esa IA capaz de superar las capacidades humanas— podría llegar en menos de una década, hay quien sostiene que la legislación vigente en materia de responsabilidad civil no está a la altura.
Los que proponen que los desarrolladores sean responsables afirman que los fallos de la IA se deben a errores de diseño, pruebas de seguridad insuficientes y la falta de advertencias a los usuarios. Los defensores de la responsabilidad del implementador sostienen que la responsabilidad recae en la empresa que adapta la IA a sus operaciones; después de un accidente de coche, lo primero que se te ocurre no es demandar al fabricante. Los modelos abiertos, que cualquiera puede ajustar, complican aún más las cosas.
Los estadounidenses confían en que la FDA intervenga cuando un producto médico es defectuoso, pero no tienen ninguna agencia equivalente a la que acudir cuando la IA se sale de control.
HAZ CLIC AQUÍ PARA DESCARGAR LA APP DE FOX NEWS
En el Congreso, la Ley CLAIM, presentada por la diputada Lori Trahan (demócrata por Massachusetts), haría responsables a los desarrolladores si su IA causara daños, a menos que el usuario o la empresa que modificara el sistema lo hubiera provocado de forma intencionada o por negligencia. En el Senado, la Ley de Responsabilidad de los Agentes de IA ampliaría la responsabilidad prevista en las leyes contra la piratería informática a los operadores cuyos agentes de IA causen daños y a los desarrolladores que pasen por alto las medidas de seguridad razonables. Quienquiera que sea el responsable determinará el grado de cuidado con el que cada empresa desarrolle la IA, lo que subraya la necesidad de actuar con rapidez.
Los riesgos que plantea la IA aumentan cada día. Washington tiene que abordar la cuestión de la gobernanza de la IA o se arriesga a esperar hasta que el daño ya esté hecho.
